Ein API-Token ist eine alternative Authentifizierungsmethode, mit der Sie die Lucanet CFO Solution Platform programmgesteuert über die Platform-API ansprechen können, ohne interaktive Anmeldung. API-Token werden verwendet, um die Benutzer- und Zugriffsverwaltung zu automatisieren, z. B. um Ihr zentrales Identitätssystem anzubinden und Benutzer automatisch zu erstellen, zu aktualisieren oder zu deaktivieren.

Jedes API-Token hat die folgenden Eigenschaften:

  • Es ist bereichsbezogen: Jedes Token erhält bestimmte Berechtigungen, die festlegen, welche Endpunkte es ansprechen darf.
  • Es ist einem bestimmten Benutzer und Tenant zugeordnet. Jede mit einem Token ausgeführte Aktion wird dem Benutzer zugeschrieben, der es erstellt hat, und im Änderungsprotokoll erfasst.
  • Er kann ein Ablaufdatum erhalten und jederzeit widerrufen werden.

Behandeln Sie Ihre API-Token genauso sicher wie jedes andere Kennwort. Wer ein Token besitzt, kann in dessen Berechtigungsumfang in Ihrem Namen handeln.

So öffnen Sie in der CFO Solution Platform den Arbeitsbereich Verwaltung von API-Token:

1

Klicken Sie im Hauptmenü der CFO Solution Platform auf Administration.

2

Öffnen Sie die Benutzerverwaltung und klicken Sie auf Verwaltung von API-Token.

Der Arbeitsbereich Verwaltung von API-Token in der CFO Solution Platform besteht aus zwei Reitern:

ReiterInhalt
TokenDie Liste der API-Token, die aktuell für Ihren Tenant vorhanden sind. Auf diesem Reiter können Sie Token erstellen und widerrufen.
API-DokumentationDie Referenzdokumentation zur Platform-API: Authentifizierung, verfügbare Scopes, Endpunkte sowie Beispiele für Anfragen und Antworten.

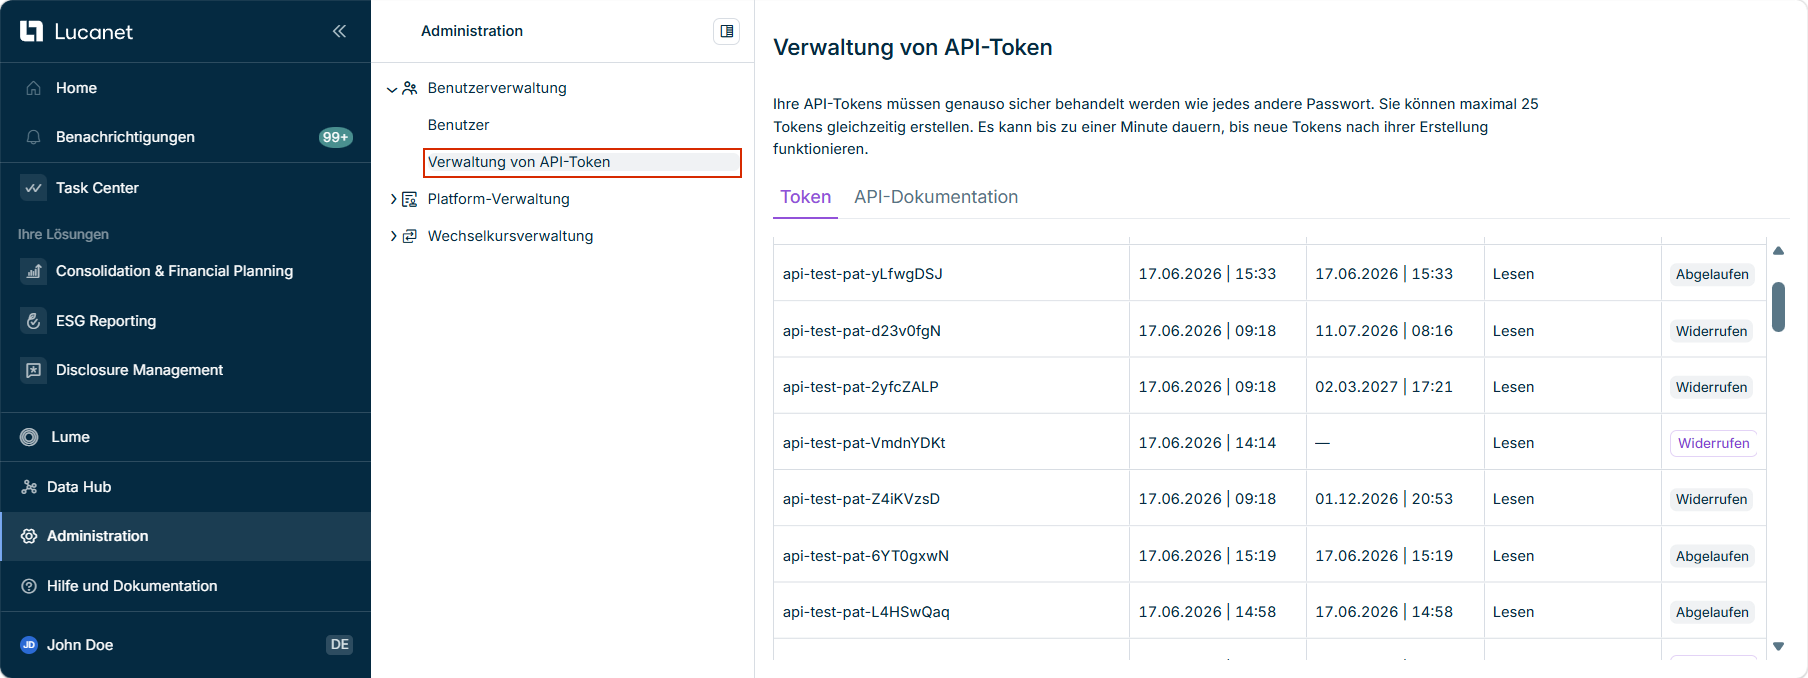
In der CFO Solution Platform werden auf dem Reiter Token alle API-Token Ihres Tenants aufgelistet. Der Arbeitsbereich Verwaltung von API-Token wird z. B. wie folgt angezeigt:

Zeigt den Arbeitsbereich 'Verwaltung von API-Token' in der CFO Solution Platform mit den Reitern 'Token' und 'API-Dokumentation' und einer Liste von API-Token mit Erstellungs- und Ablaufdatum, dem Token-Typ 'Lesen' und dem Status 'Abgelaufen' oder 'Widerrufen' oder der Schaltfläche 'Widerrufen'. Rot hervorgehoben ist der Eintrag 'Verwaltung von API-Token' unter 'Benutzerverwaltung' im Menü 'Administration'.
Der Arbeitsbereich 'Verwaltung von API-Token'

Für jedes API-Token sind auf dem Reiter Token die folgenden Informationen verfügbar:

SpalteBeschreibung
Token-NameDer Name, der dem Token bei der Erstellung gegeben wurde.
ErstelltDatum und Uhrzeit der Erstellung des Tokens.
Läuft abDatum und Uhrzeit, zu dem das Token abläuft. Ein Gedankenstrich (—) bedeutet, dass das Token kein Ablaufdatum hat.
Token-TypDie dem Token gewährten Berechtigungen (Scopes): Lesen, Schreiben und/oder Lesen und Schreiben.
AktionenDie Option zum Widerrufen eines aktiven Tokens. Token, die nicht mehr verwendet werden können, werden stattdessen als Abgelaufen oder Widerrufen angezeigt.

Sie können maximal 25 API-Token gleichzeitig erstellen. Nach der Erstellung kann es bis zu einer Minute dauern, bis ein neues Token funktioniert.

So erstellen Sie in der CFO Solution Platform ein API-Token:

1

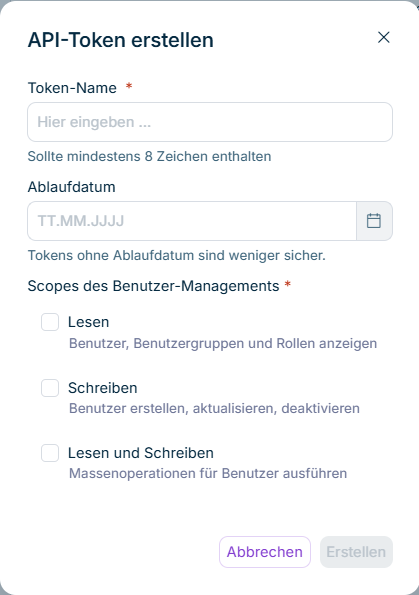
Klicken Sie auf dem Reiter Token auf API-Token erstellen. Der Dialog API-Token erstellen wird z. B. wie folgt angezeigt:

Zeigt den Dialog 'API-Token erstellen' in der CFO Solution Platform mit den Feldern 'Token-Name' und 'Ablaufdatum', den Optionen 'Lesen', 'Schreiben' und 'Lesen und Schreiben' unter 'Scopes des Benutzer-Managements' sowie den Schaltflächen 'Abbrechen' und 'Erstellen'.
Dialog 'API-Token erstellen'
2

Geben Sie einen Token-Namen ein. Der Name muss mindestens 8 Zeichen enthalten.

3

Optional: Wählen Sie ein Ablaufdatum. Token ohne Ablaufdatum sind weniger sicher, daher empfehlen wir, eines festzulegen.

4

Wählen Sie unter Scopes des Benutzer-Managements die Berechtigungen, die das Token erhalten soll. Sie müssen mindestens einen Scope wählen. Die folgenden Scopes sind verfügbar:

ScopeBeschreibung
LesenLesezugriff auf die Endpunkte der Benutzerverwaltung.
SchreibenSchreibzugriff auf die Endpunkte der Benutzerverwaltung.
Lesen und SchreibenZugriff auf die Massenoperationen der Benutzerverwaltung.
5

Klicken Sie auf Erstellen.

6

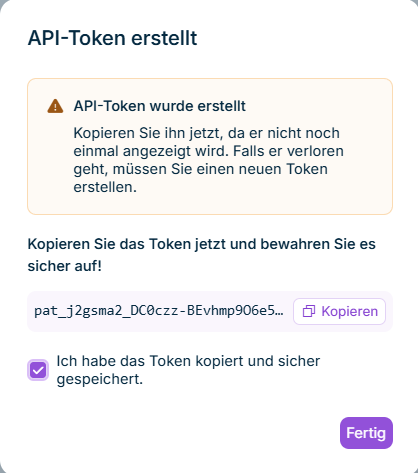
Klicken Sie im Dialog API-Token erstellt auf Kopieren, um das Token zu kopieren, und bewahren Sie es an einem sicheren Ort auf.

Zeigt den Dialog 'API-Token erstellt' in der CFO Solution Platform mit dem einmalig angezeigten Token-Wert, der Schaltfläche 'Kopieren', dem aktivierten Kontrollkästchen 'Ich habe das Token kopiert und sicher gespeichert.' und der Schaltfläche 'Fertig'.
Dialog 'API-Token erstellt'
7

Aktivieren Sie das Kontrollkästchen, mit dem Sie bestätigen, dass Sie das Token kopiert und sicher gespeichert haben, und klicken Sie auf Fertig.

Der Token-Wert wird nur einmal angezeigt, direkt nach der Erstellung. Kopieren Sie ihn, bevor Sie den Dialog schließen. Ein verlorener Token-Wert kann nicht erneut abgerufen werden; in diesem Fall müssen Sie ein neues Token erstellen.

Widerrufen Sie ein Token, wenn es nicht mehr benötigt wird oder kompromittiert sein könnte.

So widerrufen Sie in der CFO Solution Platform ein API-Token:

1

Suchen Sie auf dem Reiter Token das Token, das Sie widerrufen möchten, und klicken Sie in dessen Zeile auf Widerrufen.

2

Klicken Sie im Dialog Token widerrufen zur Bestätigung auf Token widerrufen.

Das Widerrufen eines Tokens kann nicht rückgängig gemacht werden. Jede Integration, die das Token verwendet, funktioniert innerhalb von 60 Sekunden nicht mehr. Die Aktion wird im Änderungsprotokoll erfasst. Nach dem Widerrufen wird das Token in der Liste als Widerrufen angezeigt.

Öffnen Sie in der CFO Solution Platform den Reiter API-Dokumentation, um die vollständige Referenz zur Platform-API anzuzeigen, in der API-Token als Personal Access Tokens (PATs) bezeichnet werden. Die API-Dokumentation umfasst unter anderem:

  • Authentifizierung: Übergeben Sie das Token im Authorization-Header als Bearer-Token, in der Form Authorization: Bearer pat_<tenantId>_<token>.
  • Verfügbare Scopes: um:read, um:write und um:bulk, die den Optionen Lesen, Schreiben und Lesen und Schreiben im Token-Dialog entsprechen. Ein Token kann einen oder mehrere Scopes haben. Eine Anfrage an einen Endpunkt, für den das Token keinen passenden Scope besitzt, wird mit 403 Forbidden abgelehnt.
  • Endpunkte: die verfügbaren Operationen der Benutzerverwaltung (Lesen, Schreiben und Massenoperationen) mit Beispielen für Anfragen, Antworten und Fehlercodes.

Da jede mit einem Token ausgeführte Aktion dem Benutzer zugeschrieben wird, der es erstellt hat, können Sie API-gesteuerte Änderungen im Änderungsprotokoll nachvollziehen.

Dieser Inhalt wurde mithilfe von KI erstellt und vor der Veröffentlichung von Lucanet-Fachexperten geprüft.